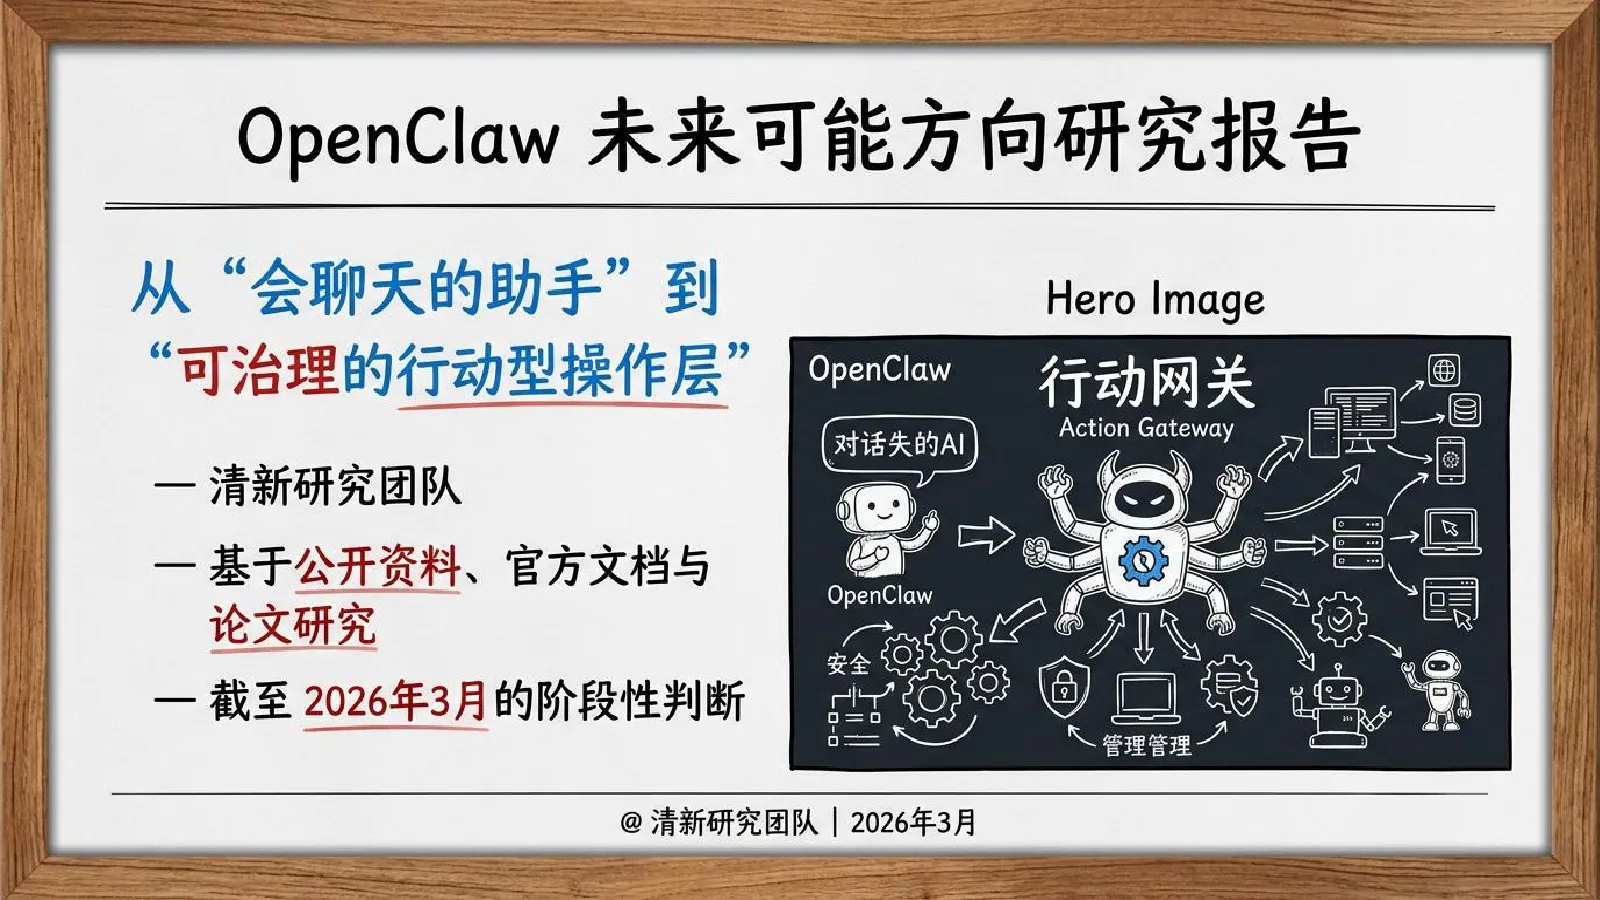
核心观点与结论
- OpenClaw的价值在于定义代理操作层,而非单点功能,通过将聊天入口、工具执行、记忆与工作区编成可运行的代理链路。
- 未来主线将从“更会做事”转向“更可信、更可管、更可规模化”,安全、企业化、记忆、多代理、浏览器行动接口、混合推理与可观测性成为关键方向。
OpenClaw概述
- OpenClaw更像一个self-hosted agent gateway,而非普通聊天机器人。
- 已证明Agent化方向的可行性,但存在安全、稳定性、易用性等约束。
OpenClaw的演化逻辑(五个核心概念)
- 行动界面层:以聊天入口定义新的行动界面,提升高频日常使用可能性。
- 权限编排面:实现条件化、场景化、可审计的权限授予,工具边界、执行审批、风险分层、渠道隔离。
- 记忆账本:从可追溯记忆文件到长期认知基础设施,记忆需可见、可校正、可清理。
- 宿主可信带:本地优先环境、沙盒执行、可信浏览器/终端、凭证边界,提供可感知的控制权。
- 代理监理层:可观测日志、回放回滚、异常预警、人类兜底。
未来发展方向
- 安全产品化:权限细粒度化、隔离执行、供应链治理、安全可视化,高风险动作强制审批。
- 企业控制平面:形成企业控控制平面,实现企业级管理。
- 记忆升级:从Markdown记忆文件走向多层、可治理、可演化的记忆系统,需实体摘要、时效管理、冲突检测、版本历史。
- 多代理协作:从单代理走向多代理协作与“代理组织”,需共享记忆、任务分发、冲突仲裁、反成本控制。
- 浏览器重构:浏览器作为“高风险行动接口”,出现隔离profile、动作回放、站点级策略、可信页面包装。
- 本地优先+混合推理:本地处理低风险重复任务,云端处理高复杂关键决策。
- 生态平台化+代理监理层成熟:形成生态平台,代理监理层完善。
最终判断
OpenClaw正在提前定义“代理原生软件时代”,大概率赢得了“定义问题”的先手,短期看安全与治理,中期看企业控制平面,长期看代理原生软件壳层。真正值得关注的是它塑造的新秩序:入口、记忆、权限、监理与行动接口。